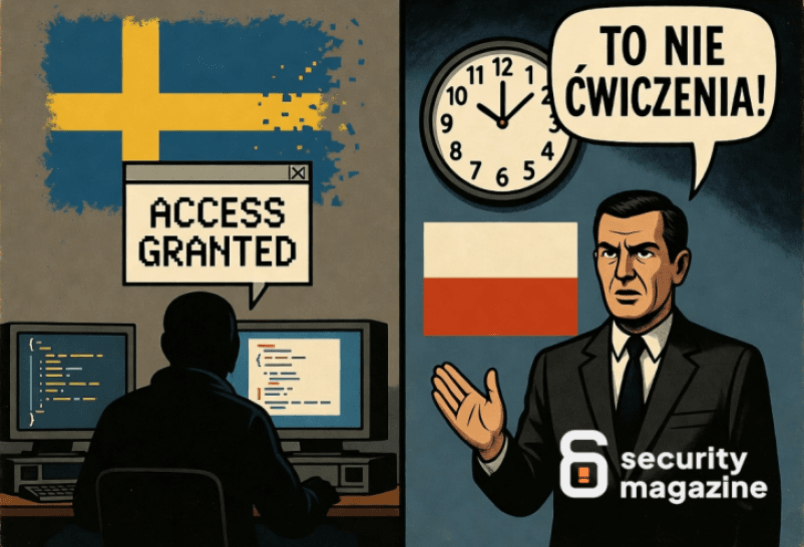

Kod źródłowy obejmuje aplikacje obywatelskie (Mina Engagemang), system podpisu elektronicznego Signe e-ID, rejestr pełnomocnictw Företrädarregister i integracje z całą szwedzką administracją cyfrową – i wszystko to wyciekło z infrastruktury CGI Sverige AB, szwedzkiej filii globalnego giganta IT.
To nie był atak rodem z hollywoodzkiego thrillera – szybkie wpisywanie kodu, zielone znaki na ekranie, alarm w tle. To była cierpliwa, metodyczna robota. Miesięce obserwacji. Jeden słabo zabezpieczony serwer. I domino, które zaczęło padać.
Łańcuch głupich błędów, który prowadzi do katastrofy
Śledczy od cyberbezpieczeństwa mają na to swój termin: „łańcuch ataku". Ale zamiast technicznego sformułowania, wyobraź sobie to inaczej: budowniczy stawia dom, a potem zostawia otwarte okno na pierwszym piętrze, podłączone schodami do skarbca na parterze.
ByteToBreach wszedł przez słabo zabezpieczony serwer Jenkins – narzędzie służące do automatycznego budowania i testowania oprogramowania. Użytkownik Jenkinsa należał do grupy Docker, co pozwoliło hakerowi uciec z wyizolowanego środowiska testowego. Następnie, krok po kroku, przez klucze SSH przeskakiwał między serwerami, analizował pliki zawierające dane uwierzytelniające i skopiował bazy danych SQL.
Każdy z tych kroków jest znany. Każdy jest od lat opisany w podręcznikach bezpieczeństwa. Każdy z nich powinien był być zablokowany.
Ale nie był. I to jest właśnie ta część historii, o której firmy wolą nie mówić.
Szwecja scentralizowała całą infrastrukturę cyfrowego rządu u jednego dostawcy. Kiedy infrastruktura CI/CD Jenkinsa CGI została skompromitowana, atakujący uzyskał dostęp do wewnętrznej instancji GitLab zawierającej kod źródłowy każdej usługi rządowej. Jeden błąd w konfiguracji jednego serwera testowego otworzył drzwi do całego państwa cyfrowego.
CGI próbowało to zbagatelizować. Rzeczniczka prasowa Agneta Hansson powiedziała szwedzkiej prasie, że incydent dotyczył dwóch wewnętrznych serwerów testowych, które nie były używane w produkcji, i że nie ma żadnych wskazań, że dane klientów produkcyjnych lub usługi operacyjne zostały naruszone.
Tyle że sprzedawane osobno na darkweb bazy danych osobowych obywateli i dokumenty elektronicznego podpisu nie istniałyby na „serwerach testowych nieużywanych w produkcji". Luka między komunikatem firmy a rzeczywistością jest wymowna.
Jak naprawdę myśli haker?
Większość ludzi wyobraża sobie hakerów jako kogoś, kto szturm atakuje cyfrowe mury. Błąd. Prawdziwi gracze tej klasy – tacy jak ByteToBreach – nie szukają dziury w murze. Oni szukają klucza, który ktoś zostawił pod wycieraczką.
Asymetria jest brutalna: atakujący musi mieć rację raz. Ty musisz mieć rację każdego dnia, o każdej godzinie, na każdym poziomie swojej organizacji. Jeden analityk, który ustawi Jenkinsa z domyślnymi uprawnieniami i zapomni o tym przez pół roku – i nagle twoja firma dostarcza hakerowi pełny plan twierdzy.
Co więcej, ByteToBreach przeprowadził trzy udokumentowane włamania w ciągu czterech dni: czeskie ubezpieczenie (9 marca), promowa Viking Line (11 marca), szwedzki e-rząd (12 marca). To nie jest amatorska robota ani przypadek. To kampania. Ktoś siedział nad mapą europejskich dostawców usług rządowych i systematycznie zakreślał kolejne cele.
Prawdziwy atak trwa miesiącami w ciszy. Wtedy zajmuje cztery doby.
Polska stoi dokładnie na tej samej linii ognia
Tu zaczyna się ta część artykułu, którą polscy decydenci powinni przeczytać dwa razy.
5 stycznia 2026 roku CGI Inc. sfinalizowało przejęcie Comarch Polska SA, spółki zależnej Comarch SA, przez swoją polską spółkę CGI Information Systems and Management Consultants (Polska). Zmianę tę oficjalnie opublikowano w Krajowym Rejestrze Sądowym w dniu 5 lutego 2026 roku.
Przejęcie Comarch Polska umożliwi firmie CGI rozwój usług dla instytucji z obszaru ubezpieczeń społecznych, zdrowia i rolnictwa. Czyli ZUS. NFZ. ARiMR. KRUS. Systemy, z których korzysta niemal każdy dorosły mieszkaniec Polski.
Sektor publiczny stanowi ponad 50% przychodów CGI w regionie. To nie jest poboczna działalność. To rdzeń biznesu. I teraz ten sam podmiot, który właśnie stracił kod źródłowy szwedzkiego e-rządu, zarządza infrastrukturą polskiej administracji cyfrowej.
Scenariusz się powtarza jeden do jednego: duży globalny integrator IT, jeden kontrakt na całą infrastrukturę cyfrową, środowiska testowe i produkcyjne połączone nitkami CI/CD, dostęp przez klucze SSH – i brak systematycznej kontroli zewnętrznej.
Wyobraź sobie, że przeprowadzasz się do nowego mieszkania i okazuje się, że poprzedni lokator wciąż ma klucz. I że klucz ten pasuje nie tylko do twojego mieszkania, ale do całego bloku. CGI właśnie zmieniło lokatorów.
Co w praktyce traci obywatel, gdy wyciekają takie dane
Ludzie mają tendencję do myślenia o wyciekach danych jak o czymś abstrakcyjnym. „Jakieś dane gdzieś wyciekły." Tymczasem to, co stało się w Szwecji, ma bardzo konkretny, fizyczny wymiar.
Signe i e-ID to infrastruktura podpisu elektronicznego i uwierzytelniania używana przez szwedzki urząd skarbowy i instytucje rządowe. Wyciekły metadane SAML/OpenSAML, szablony przepływu podpisywania i pliki konfiguracyjne – wszystko, co jest potrzebne do zrozumienia, jak system rozpoznaje, że „ty to ty".
Kiedy ktoś zna architekturę systemu podpisu elektronicznego, może szukać sposobu, by udawać ciebie. Składać wnioski w twoim imieniu. Podpisywać dokumenty. Ubiegać się o kredyt, zasiłek, przenosić własność. Threat intelligence firma Threat Landscape ostrzega, że wyeksponowany kod tworzy szczegółową mapę drogową dla przyszłych ataków i że każdy atakujący – państwowy lub kryminalny – może teraz studiować architekturę platformy, identyfikować nieznane luki i je eksploatować przed opracowaniem łatek.
Dla Polski to ostrzeżenie ma podwójne znaczenie. Profil Zaufany, e-dowód, mObywatel – te systemy działają na analogicznych fundamentach technicznych. Jeśli ktoś nauczy się, jak podrabiać szwedzki podpis elektroniczny na podstawie skradzionego kodu, następny eksperyment może dotyczyć polskiego odpowiednika.
Około 95% Szwedów korzysta z usług e-government. W Polsce ta cyfra rośnie dynamicznie rok do roku. Penetracja mObywatela przekroczyła 14 milionów użytkowników. Im więcej zależymy od cyfrowej administracji, tym boleśniejszy jest każdy taki incydent.
Trzy lekcje, których nikt nie chce wyciągnąć
Pierwsza: dostawca IT to nie usługa komunalna. Gdy zatrudniasz firmę, by zarządzała kluczowymi systemami swojej organizacji, przenosisz na nią część swojego ryzyka – ale nie całe. Zarząd, który podpisuje kontrakt z integratorem IT i przez pięć lat nie pyta o wyniki audytów bezpieczeństwa, zachowuje się jak właściciel fabryki, który zlecił firmie ochroniarskiej strzeżenie obiektu i nigdy nie sprawdził, czy patrolują nocą.
Druga: środowiska testowe to nie strefa bez reguł. Firmy obsługujące kontraktowo prace deweloperskie często zarządzają środowiskami programistycznymi, pipeline'ami wdrożeniowymi i integracjami backendowymi – i jeśli atakujący z powodzeniem przeniknął do tych systemów, może mieć dostęp do repozytoriów i wewnętrznych usług używanych do utrzymania projektów rządowych. Serwer testowy z prawdziwymi kluczami SSH i prawdziwymi bazami danych to nie jest serwer testowy. To jest boczne wejście do produkcji.
Trzecia – i najtrudniejsza: bezpieczeństwo to nie certyfikat. Organizacje uwielbiają mówić „mamy ISO 27001" albo „przeszliśmy audyt". Certyfikat opisuje stan z dnia kontroli. Haker atakuje stan z dnia dziś. ByteToBreach nie potrzebował złamać żadnego certyfikatu – wystarczyło, że jeden serwer Jenkins miał źle skonfigurowane uprawnienia w grupie Docker. Błąd, który można popełnić po audycie. Błąd, który może trwać miesiącami niezauważony.
Co robić?
Dla decydentów w polskich instytucjach publicznych: teraz, nie za kwartał, warto zadać swojemu dostawcy IT trzy pytania. Pierwsze – kiedy ostatnio zewnętrzny audytor (nie ten sam, którego zamawialiśmy rok temu) sprawdził nasze środowiska CI/CD i konfiguracje uprawnień serwerów? Drugie – czy mamy fizyczną segregację środowisk testowych od produkcyjnych, potwierdzoną niezależnym przeglądem? Trzecie – co dokładnie wyciekłoby, gdyby ktoś skompromitował konto serwisowe naszego integratora?
Dla obywateli – monitor alertów PESEL (gov.pl/bezpiecznypesel), silne i unikalne hasła, a przede wszystkim zdrowy sceptycyzm wobec każdego komunikatu, który twierdzi, że musisz „szybko potwierdzić tożsamość". To nie paranoja. To higiena.
Łańcuch jest tak silny, jak jego najsłabsze ogniwo. W przypadku CGI tym ogniwem okazał się serwer testowy. W polskiej administracji nim może być cokolwiek – i dopóki nie sprawdzisz, nie wiesz, że tam jest.
Szwecja dostała właśnie rachunek za lata zaniedbań. Polska ma jeszcze chwilę, żeby go zapłacić zawczasu – albo czekać na swojego ByteToBreach.
Źródła:
- Dark Web Informer: raport o wycieku CGI Sverige AB (12.03.2026) — darkwebinformer.com
- Threat Landscape: analiza kampanii ByteToBreach (12-13.03.2026) — threatlandscape.io
- SVT/Aftonbladet: komentarz eksperta Andersa Nilssona i oficjalne oświadczenie CGI Sverige
- CoinTelegraph/TradingView: potwierdzenie przez ministra obrony cywilnej Carla-Oskara Bohlina
- European Conservative: analiza skutków dla e-gov (14.03.2026)
- ByteIota: analiza techniczna wycieku (marzec 2026) — byteiota.com