
Zaczęło się od raportu Fundacji Instrat. W 99 procentach przetargów publicznych wymagania celowo odcinają wszystko poza Office – sami budujemy klatkę. Dr Jarosław Kopeć nie owija w bawełnę: monopolista podnosi ceny, bo wie, że nie uciekniesz. W razie sporu międzynarodowego? Serwery padają, państwo staje. Przypomnijmy lutą 2025: Donald Tusk u boku Brada Smitha obiecuje szkolenia dla miliona informatyków, współpracę z MON-em w cyberobronie. Tymczasem Patch Tuesday co miesiąc łata dziesiątki dziur, blokując miliardy ataków dziennie – ale to Redmond decyduje, kiedy i jak.
Teraz strata po stracie. Ceny skoczą o połowę po wygaśnięciu licencji, bo kto indziej? Geopolityka gryzie: amerykańska firma trzyma klucze do infrastruktury, wyłączy w razie sankcji. Luki dają przejęcie bez poprawek – od zwykłego użytkownika po pełną kontrolę. Copilot w plikach ufa złośliwemu kontekstowi i oddaje dane. BitLocker chowa klucze odzyskiwania w ich chmurze; w 2026 przekazali je organom bez złamania szyfru – domyślna konfiguracja. Recall zrzuca ekran co sekundy, tworząc album z hasłami i finansami dla hakera. 30 procent kodu Windows od automatów podwaja błędy do łatania. Dokumenty otwierają się na malware bez bariery. Telemetria leci do USA bez wyłącznika. Jedna taka dziura i reputacja w błocie, okup w Bitcoinach, dane na czarnym rynku.
A teraz historie ze stycznia 2026. Jason nazywa OneDrive "malware'em" w wideo, które obiegło sieć – automatyczne włączanie przy aktualizacjach Windows przenosi pliki do chmury bez ostrzeżenia. Dokumenty znikają z dysku lokalnego. Użytkownicy budzą się i myślą: ransomware. Nie, to Microsoft. Usunięcie z chmury kasuje lokalnie – bez intuicyjnych opcji, bez cofnięcia. Styczniowe aktualizacje wywołały falę gniewu, Microsoft poprawia po fakcie. Rozwiązanie? Wyłącz synchronizację w Ustawieniach, zakładka Konta, Kopia zapasowa Windows – przed każdym update'em. Albo zewnętrzne backupy na dysk nie podłączony do sieci. Albo Linux, gdzie nikt nie decyduje za ciebie.
Duńczycy pokazują drogę. W czerwcu 2025 ministerstwo cyfryzacji pod Caroline Stage Olsen zaczyna: najpierw połowa stanowisk na Linux i LibreOffice latem, reszta jesienią. Kopenhaga i Aarhus testowały wcześniej, sprawdzając dokumenty. Integracja ze starymi systemami bolała, szkolenia pochłaniały czas – ale szli po kawałku, z pomocą na miejscu. Kontrola nad danami wygrała z oszczędnościami. Teraz narodowe informacje lokalnie, licencje w kieszeni. Nie rewolucja z dnia na dzień, ale dowód, że mur runie.
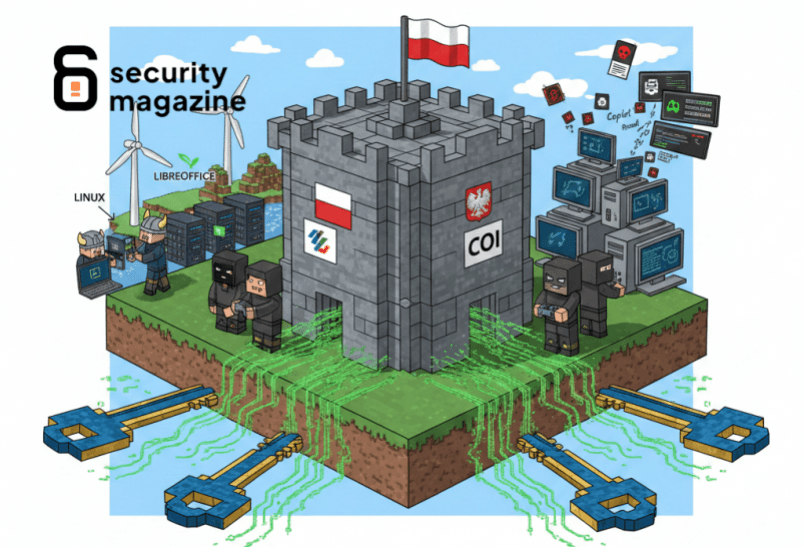
Polska może więcej. COI pod Maćkiewiczem rozmawia z dużymi podmiotami – podstawowy pakiet biurowy open source. Bierz duński pilotaż: fazy po 20-30 procent maszyn w ministerstwach, szkolenia z tych obiecanych milionów. Dodaj nasz smak: wersje LibreOffice z e-dokumentami, chmura zamiast OneDrive. Partnerstwo publiczno-prywatne z lokalnymi firmami – oni utrzymują, dostosowują, kapitał zostaje tu. Przetargi przestaną blokować, realność wzrośnie.
Tu wkracza reszta ekipy. Nie potrzeba olbrzymów IT jak Asseco czy Comarch na pełną integrację – dość standardów i praktyk od COI z NASK i CERT Polska, plus Wojskowa Akademia Techniczna. Opracują wytyczne: jak wdrożyć open source bez bolączek, dobre praktyki na luki, szkolenia dla urzędników i lokalnych firm. WAT wnosi wojskową dyscyplinę w odporność, NASK testuje ataki, CERT ostrzega przed dziurami. Lokalne firmy wdrażają samodzielnie – niezależność zamiast zależności od integratorów. Ministerstwo Cyfryzacji koordynuje e-admin, GovTech inkubuje startupy, Fundacja Instrat czyści przetargi, MON dba o obronę, UE sypie funduszami.
Zalecenia płyną prosto. Przejrzyj przetargi, wytnij unikalne wymagania dla jednego gracza. Uruchom pilotaż w COI i ministerstwach: 10 procent maszyn na open source z wyłączonymi chmurami. Niech COI, NASK, CERT i WAT stworzą standardy – szkolenia, praktyki, odporność dla lokalnych ekip. Tysiące urzędników rocznie na podstawy. Wyłącz OneDrive przed aktualizacjami, backupy na zewnętrzny dysk, sprawdzaj lokalne kopie. Śledź luki w Microsoft – one blokują zmianę. W poniedziałek rano wiesz, co ruszyć.
Bibliografia:
Puls Biznesu / Bankier: Maćkiewicz COI (2026)
Instrat: "Zamówienia na pozór otwarte" (2025)
Microsoft Digital Defense Report (2025)
GitClear / SecurityMagazine: AI code, Recall, BitLocker, Copilot (2025-26)
IT Hardware / Teksa: Dania migracja (2025)
KapitanHack: luki Windows (2025)
Krebs on Security: analizy patchy
r/netsec / CISA: ostrzeżenia zero-day
Relacje użytkowników: OneDrive styczeń 2026